<h3>LIKE 연산자</h3> <ul> <li>패턴 매칭에 사용</li> <li><code>%</code> : 0개 이상의 문자 대체</li> <li><code>_</code> : 정확히 1개의 문자 대체</li> </ul> <pre><code>SELECT * FROM employees WHERE first_name LIKE '%ohn%'; </code></pre> <p>→ "John", "Johnson" 등 포함된 결과 반환</p>
<h3>INSTR 함수</h3> <ul> <li>특정 문자열 내에서 부분 문자열의 위치를 반환</li> </ul> <pre><code>SELECT INSTR('CORPORATE FLOOR', 'OR', 3) FROM dual; </code></pre>
<hr>
<h2>2. PURGE 명령어</h2>
<h3>DROP TABLE ... PURGE</h3> <p>테이블을 <strong>Recycle Bin</strong>에 남기지 않고 즉시 삭제</p> <pre><code>DROP TABLE employees PURGE; </code></pre>
<h3>PURGE RECYCLEBIN</h3> <p>현재 사용자 스키마의 Recycle Bin 전체 비움</p> <pre><code>PURGE RECYCLEBIN; </code></pre>
<h3>PURGE DBA_RECYCLEBIN</h3> <p>DBA 권한으로 데이터베이스 전체 Recycle Bin 비움</p>
<hr>
<h2>3. 글자 유사도 검색</h2>
<h3>기본 검색</h3> <ul> <li>LIKE: 단순 패턴 매칭</li> <li>INSTR: 문자열 내 위치 반환</li> </ul>
<h3>고급 검색 (문자열 유사도)</h3> <p>Oracle 표준 DB에는 <code>FUZZY_MATCH</code> 함수가 없으며, 대신 <strong>UTL_MATCH 패키지</strong>를 사용해야 함.</p>
<h4>주요 함수</h4> <ul> <li><strong>EDIT_DISTANCE</strong> (Levenshtein 거리 기반)</li> </ul> <pre><code>SELECT UTL_MATCH.EDIT_DISTANCE('Chris', 'Kris') FROM dual; -- 결과: 2 </code></pre>
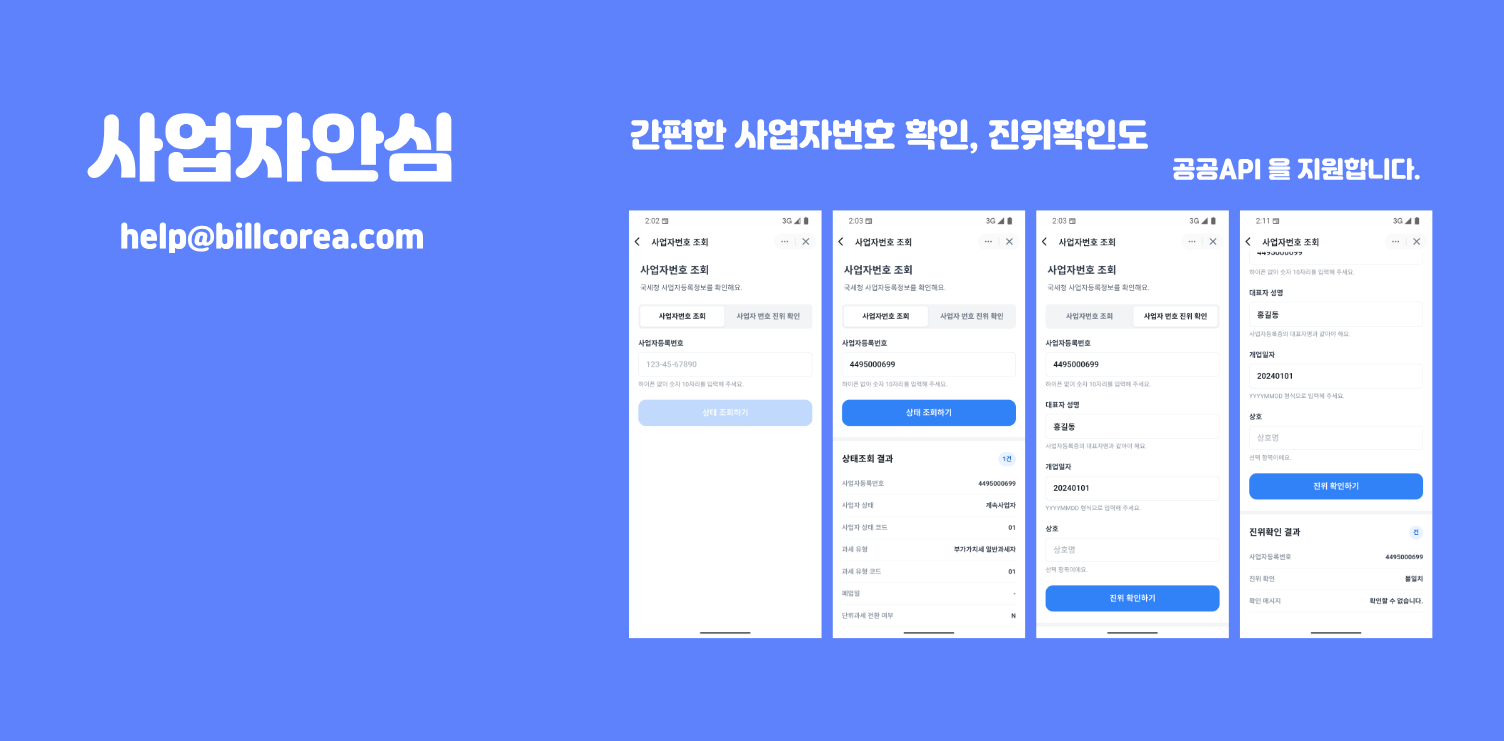
billcorea-saupja는 토스 앱 안에서 사업자등록번호의 상태와 진위 여부를 빠르게 확인할 수 있도록 만든 WebView 기반 미니앱입니다. 국세청 공공데이터포털의 사업자등록정보 진위확인 및 상태조회 서비스를 호출하고, 결과를 모바일 화면에 맞게 정리해서 보여주는 것이 핵심입니다.
이 글에서는 앱을 어떤 기준으로 기획했고, 어떤 단계로 개발했으며, 실제 구현에서 주의해야 할 점과 중요한 샘플 코드를 정리합니다.
개발 기획
문제 정의
사업자등록번호는 거래 전 확인, 세금계산서 발행 전 검증, 신규 거래처 등록 같은 업무에서 자주 필요합니다. 하지만 사용자가 별도 웹사이트를 열고 번호를 입력해 확인하는 과정은 모바일 환경에서 번거롭습니다.
주의할 점은 코드에서 사용하는 이름이 VITE_ENCRIPT_API_KEY라는 것입니다. 문서나 메모에 VITE_ECNCRIPT_API_KEY처럼 다른 철자로 적혀 있으면 앱에서 값을 읽지 못합니다. .env.example, 배포 설정, 실제 코드의 변수명을 반드시 맞춰야 합니다.
TDS 사용
비게임 Apps in Toss 미니앱은 TDS를 사용하는 것이 중요합니다. 이 프로젝트는 @toss/tds-mobile의 Top, Button을 사용하고, 나머지 폼/결과 UI는 CSS로 모바일 화면에 맞게 정리했습니다.
주의 사항
1. API 키 노출 문제
Vite의 VITE_ 환경 변수는 프론트엔드 번들에 포함됩니다. 즉, 브라우저에서 확인 가능한 값입니다. 공공데이터포털 서비스키를 클라이언트에서 직접 호출하는 구조가 정책상 허용되는지 확인해야 합니다.
운영 보안 기준이 높거나 키 보호가 필요하다면 다음 구조가 더 적절합니다.
토스 미니앱 WebView
  -> 자체 백엔드 API
    -> 공공데이터포털 API
이렇게 하면 서비스키를 서버에만 보관할 수 있고, 호출량 제한, 로깅, 악용 방지, 장애 대응도 더 쉽게 할 수 있습니다.
2. 개인정보와 민감 정보 저장 금지
대표자명, 사업자등록번호, 개업일자는 업무상 중요한 정보입니다. 현재 앱은 입력값을 로컬 저장소에 저장하지 않는 구조라 단순 조회 도구로 적합합니다. 추후 조회 이력 기능을 추가한다면 저장 목적, 보관 기간, 삭제 방식, 개인정보 처리 기준을 먼저 정해야 합니다.
3. 진위확인의 입력값 정확도
진위확인은 입력값이 사업자등록증 정보와 정확히 맞아야 합니다. 특히 다음 항목은 사용자 안내가 필요합니다.
대표자명은 사업자등록증의 표기와 같아야 한다.
개업일자는 YYYYMMDD 형식이어야 한다.
외국인 사업자, 공동대표, 상호 표기 등은 API 규칙의 영향을 받을 수 있다.
4. 결과 없음과 오류는 다르게 보여주기
사업자등록번호가 없거나 삭제된 정보인 경우, 네트워크 오류와는 다른 사용자 경험이 필요합니다. 현재 구현은 API 오류 메시지와 빈 결과 메시지를 구분합니다.
function EmptyResult() {
  return <p className="message">조회 결과가 없어요.</p>;
}
운영 단계에서는 "등록되지 않은 번호", "필수 항목 누락", "일시적인 조회 실패"를 더 세분화하면 문의를 줄일 수 있습니다.
5. 토스 앱 환경과 일반 브라우저 환경 차이
토스 SDK 기능은 일반 브라우저에서 항상 동작하지 않을 수 있습니다. 광고처럼 SDK 의존 기능은 isSupported와 객체 존재 여부를 확인한 뒤 실행하는 패턴이 좋습니다.
billcorea-saupja는 기능 범위가 크지는 않지만, Apps in Toss 미니앱 개발에서 자주 마주치는 요소를 잘 담고 있습니다. Granite 설정, TDS 적용, 공공 API 연동, 입력값 정규화, 환경 변수 관리, SDK 지원 여부 확인 같은 기본기가 모두 들어갑니다.
운영 수준으로 끌어올릴 때는 API 키 보호를 위한 백엔드 프록시, 오류 메시지 세분화, 접근성 점검, 샌드박스 테스트, 콘솔 검수 항목 확인을 추가하면 됩니다.
텍스트 파일을 다루다 보면 특정 단어를 찾아서 바꾸거나, 몇 번 등장했는지 세거나, 위치까지 확인해야 할 때가 있습니다. 이 글에서는 Python의 re 모듈과 문자열 메서드를 활용해 그 방법을 정리합니다.
1. 특정 단어 치환하기
import re

replace_dict = {
    "dog": "cat",
    "hello": "hi"
}

with open("input.txt", "r", encoding="utf-8") as f:
    content = f.read()

for old, new in replace_dict.items():
    pattern = r"\b" + re.escape(old) + r"\b"
    content = re.sub(pattern, new, content)

with open("output.txt", "w", encoding="utf-8") as f:
    f.write(content)
\b는 단어 경계를 의미하므로 정확히 일치하는 단어만 치환됩니다.
2. 특정 단어 개수 세기
text = "hello world, hello python, hello AI"
word = "hello"

count = text.count(word)  # 부분 문자열 기준
print(count)  # 3

# 단어 단위로 정확히 세기
pattern = r"\b" + re.escape(word) + r"\b"
matches = re.findall(pattern, text)
print(len(matches))  # 3
SQLite는 가볍고 단순한 구조 덕분에 다양한 환경에서 널리 쓰입니다. 하지만 Oracle SQL에 익숙한 개발자라면 몇 가지 문법 차이 때문에 혼란스러울 수 있습니다. 이번 튜토리얼에서는 WITH 절, DECODE 함수, ROWNUM, 버전 확인, OUTER JOIN을 중심으로 살펴봅니다.
1. WITH 절 (CTE)
SQLite에서도 공통 테이블 표현식(CTE)를 지원합니다.
sql
WITH recent_orders AS (
  SELECT *
  FROM orders
  WHERE order_date > '2026-01-01'
)
SELECT customer_id, COUNT(*)
FROM recent_orders
GROUP BY customer_id;
👉 Oracle과 거의 동일하게 사용할 수 있습니다.
2. DECODE 함수 대체
Oracle의 DECODE는 SQLite에 없습니다. 대신 CASE 문을 사용하세요.
sql
SELECT
  CASE status
    WHEN 'A' THEN 'Active'
    WHEN 'I' THEN 'Inactive'
    ELSE 'Unknown'
  END AS status_text
FROM users;
👉 CASE 문이 더 범용적이고 가독성도 좋습니다.
3. ROWNUM 대신 쓰는 방법
SQLite에는 ROWNUM이 없습니다. 대신 두 가지 방법을 씁니다.
(1) LIMIT / OFFSET
sql
SELECT *
FROM users
LIMIT 10 OFFSET 20;  -- 21번째 행부터 10개
(2) ROW_NUMBER() 윈도우 함수
sql
SELECT ROW_NUMBER() OVER (ORDER BY id) AS rn, name
FROM users;
👉 SQLite 3.25.0 이상에서 지원됩니다.
4. SQLite 버전 확인
버전 확인은 간단합니다.
SQL 쿼리:
sql
SELECT sqlite_version();
CLI:
bash
sqlite3 --version
Python:
python
import sqlite3
print(sqlite3.sqlite_version)
5. OUTER JOIN
SQLite는 LEFT OUTER JOIN만 지원합니다.
sql
SELECT u.id, u.name, o.order_date
FROM users u
LEFT OUTER JOIN orders o
  ON u.id = o.user_id;
RIGHT OUTER JOIN → 테이블 순서를 바꿔서 LEFT JOIN으로 대체
FULL OUTER JOIN → LEFT JOIN과 RIGHT JOIN을 UNION으로 합쳐서 구현
마무리
Oracle에서 SQLite로 넘어올 때 가장 많이 부딪히는 차이점들을 정리했습니다.
WITH 절은 그대로 사용 가능
DECODE는 CASE로 대체
ROWNUM은 LIMIT/OFFSET 또는 ROW_NUMBER()
버전 확인은 sqlite_version()
OUTER JOIN은 LEFT만 지원, FULL은 UNION으로 구현
👉 이 튜토리얼을 따라가면 Oracle 개발자도 SQLite 환경에서 빠르게 적응할 수 있습니다.
네이버 OAuth SDK 5.11.2 기준으로 deprecated 된 NaverIdLoginSDK 사용 코드를 NidOAuth 기반 호출로 교체하고, access token 검증 로직을 추가한 작업 내용을 정리한다.
수정 파일: MainActivity.ktSDK: com.navercorp.nid:oauth 5.11.2빌드 검증: assembleDebug 성공
수정 배경
프로젝트 빌드 과정에서 네이버 로그인 연동부에 대해 다음과 같은 deprecation warning이 발생했다. 핵심은 NaverIdLoginSDK 클래스와 그 하위 메서드들이 이후 버전에서 제거될 예정이며, 새 API인 NidOAuth를 사용해야 한다는 점이다.
w: 'object NaverIdLoginSDK : Any' is deprecated.
This class will be removed from v6.1.0. Use NidOAuth instead.

w: 'fun getAccessToken(): String?' is deprecated.
Use NidOAuth.getAccessToken instead.

w: 'fun initialize(...)' is deprecated.
Use NidOAuth.initialize(...) instead.

w: 'fun authenticate(...)' is deprecated.
Use NidOAuth.requestLogin(...) instead.
기존 코드는 동작은 가능하지만, SDK 6.1.0 이후에는 제거될 수 있는 wrapper API에 의존하고 있었다. 따라서 네이버 SDK가 안내하는 대체 객체인 NidOAuth로 직접 호출하도록 변경했다.
Import 교체
가장 먼저 import 대상을 교체했다. 기존에는 deprecated wrapper인 com.navercorp.nid.NaverIdLoginSDK를 import하고 있었다.
변경 전
import com.navercorp.nid.NaverIdLoginSDK
변경 후
import com.navercorp.nid.NidOAuth
핵심:NaverIdLoginSDK는 내부적으로 NidOAuth를 감싼 deprecated wrapper다. 따라서 기능을 새로 구현한 것이 아니라, 같은 SDK의 최신 권장 진입점으로 호출 대상을 옮긴 것이다.
API 교체 매핑
이번 수정에서 바뀐 네이버 로그인 API 호출은 다음과 같다.
구분
변경 전
변경 후
SDK 초기화
NaverIdLoginSDK.initialize(...)
NidOAuth.initialize(...)
로그인 요청
NaverIdLoginSDK.authenticate(...)
NidOAuth.requestLogin(...)
access token 조회
NaverIdLoginSDK.getAccessToken()
NidOAuth.getAccessToken()
마지막 오류 코드 조회
NaverIdLoginSDK.getLastErrorCode()
NidOAuth.getLastErrorCode()
마지막 오류 설명 조회
NaverIdLoginSDK.getLastErrorDescription()
NidOAuth.getLastErrorDescription()
로그인 요청 코드 비교
네이버 로그인 시작 함수인 doNaverLogin()은 초기화와 로그인 요청을 순서대로 수행한다. 기존 코드에서는 두 단계 모두 NaverIdLoginSDK를 통해 호출했다.
인자로 전달하는 값은 그대로 유지했다. 네이버 클라이언트 ID, 클라이언트 시크릿, 앱 이름 값은 기존과 동일하게 BuildConfig에서 가져온다. 변경된 부분은 호출 객체와 메서드명이다.
로그인 결과 처리 코드 비교
로그인 화면에서 돌아온 뒤, 성공 시 access token을 가져와 Cloud Functions로 전달하고 Firebase custom token을 발급받는 구조는 그대로 유지했다. 다만 token이 비어 있는 경우를 명확히 막았다.
변경 전
private val naverLauncher = registerForActivityResult<Intent, ActivityResult>(
ActivityResultContracts.StartActivityForResult()
) { result ->
when (result.resultCode) {
RESULT_OK -> {
viewModel.isProgressBar.value = true
Log.e("", "accessToken=${NaverIdLoginSDK.getAccessToken()}")
doSigninNaverToken(NaverIdLoginSDK.getAccessToken().toString())
}
RESULT_CANCELED -> {
val errorCode = NaverIdLoginSDK.getLastErrorCode().code
val errorDescription = NaverIdLoginSDK.getLastErrorDescription()
doToastMakeAppend(R.string.titleFailure, "$errorDescription")
}
}
}
변경 후
private val naverLauncher = registerForActivityResult<Intent, ActivityResult>(
ActivityResultContracts.StartActivityForResult()
) { result ->
when (result.resultCode) {
RESULT_OK -> {
viewModel.isProgressBar.value = true
val accessToken = NidOAuth.getAccessToken()
Log.e("", "accessToken=$accessToken")
if (accessToken.isNullOrEmpty()) {
viewModel.isProgressBar.value = false
doToastMakeAppend(R.string.titleFailure, "Naver access token is empty.")
return@registerForActivityResult
}
doSigninNaverToken(accessToken)
}
RESULT_CANCELED -> {
val errorCode = NidOAuth.getLastErrorCode().code
val errorDescription = NidOAuth.getLastErrorDescription()
viewModel.isProgressBar.value = false
doToastMakeAppend(R.string.titleFailure, "$errorCode $errorDescription")
}
}
}
주의할 점: 변경 전 코드는 getAccessToken().toString()을 바로 호출했다. access token이 null이면 문자열 "null"이 서버로 전달될 수 있다. 변경 후에는 isNullOrEmpty()로 검증한 뒤에만 doSigninNaverToken(accessToken)을 호출한다.
Firebase 로그인 흐름은 유지
이번 수정은 네이버 SDK 호출부를 최신 API로 교체한 작업이다. Firebase Auth와 연동되는 큰 흐름은 바꾸지 않았다.
네이버 OAuth 로그인 요청
네이버 access token 획득
Cloud Functions에 access token 전달
서버에서 Firebase custom token 발급
auth.signInWithCustomToken(...)으로 Firebase 로그인
즉, 인증 서버 연동 방식이나 Firebase custom token 처리 방식은 그대로 두고, Android 클라이언트의 네이버 SDK 진입점만 교체했다.
최종 적용 코드
현재 적용된 네이버 로그인 관련 핵심 코드는 다음과 같다.
import com.navercorp.nid.NidOAuth
private val naverLauncher = registerForActivityResult<Intent, ActivityResult>(
ActivityResultContracts.StartActivityForResult()
) { result ->
when (result.resultCode) {
RESULT_OK -> {
viewModel.isProgressBar.value = true
val accessToken = NidOAuth.getAccessToken()
Log.e("", "accessToken=$accessToken")
if (accessToken.isNullOrEmpty()) {
viewModel.isProgressBar.value = false
doToastMakeAppend(R.string.titleFailure, "Naver access token is empty.")
return@registerForActivityResult
}
doSigninNaverToken(accessToken)
}
RESULT_CANCELED -> {
val errorCode = NidOAuth.getLastErrorCode().code
val errorDescription = NidOAuth.getLastErrorDescription()
viewModel.isProgressBar.value = false
doToastMakeAppend(R.string.titleFailure, "$errorCode $errorDescription")
}
}
}
private fun doNaverLogin() {
    NidOAuth.initialize(
        this@MainActivity,
        BuildConfig.NAVER_CLIENT,
        BuildConfig.NAVER_CLIENT_SECRET,
        BuildConfig.APPLICATION_ID
    )
    NidOAuth.requestLogin(this@MainActivity, naverLauncher)
}
빌드 검증 결과
수정 후 assembleDebug 빌드를 실행해 컴파일을 확인했다.
.\gradlew.bat assembleDebug

BUILD SUCCESSFUL
기존에 발생하던 NaverIdLoginSDK 관련 deprecation warning은 제거됐다. 남아 있는 warning은 Locale, updateConfiguration, GsonBuilder.setLenient, AGP/Gradle 설정 관련 기존 경고로 이번 네이버 로그인 수정 범위와는 별개다.
정리
이번 변경의 핵심은 deprecated wrapper인 NaverIdLoginSDK를 제거하고, SDK가 권장하는 NidOAuth를 직접 사용하도록 바꾼 것이다. 기능 흐름은 유지하면서 향후 SDK 6.1.0 이후 제거될 API에 대한 의존성을 줄였고, access token이 비어 있을 때 서버 요청이 발생하지 않도록 방어 로직도 추가했다.